Sikre AI-agenter: sju viktige spørsmål å ha svar på før lansering
Hva skjer når dere vil at et AI-system skal gå fra å gi svar og anbefalinger til å handle? Det korte svaret:hele måten dere tenker på risiko må endres. Etter hvert som agentisk AI går fra prosjekt til produksjon, gir OWASPs rammeverk utviklere og produkteiere en strukturert måte å stille de riktige spørsmålene på før lansering.

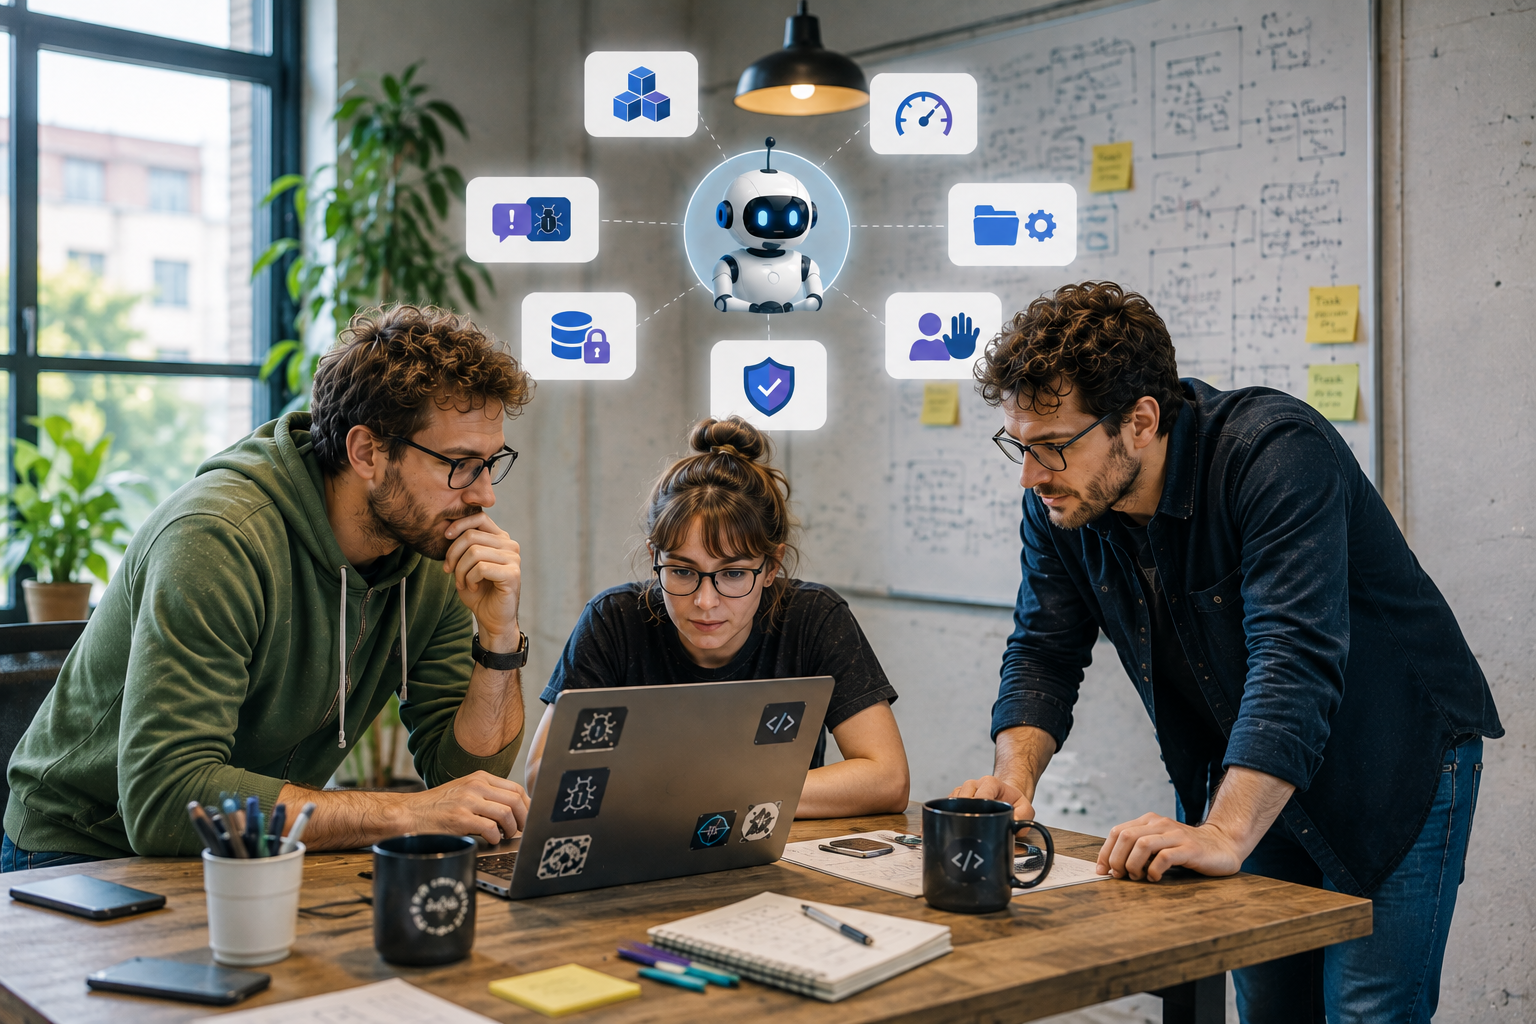

En AI-agent går lenger enn generativ AI. Den kan motta en oppgave, avgjøre hvilke steg som kreves for å utføre den, hente informasjon,bruke den, integreres med andre verktøy og utføre handlinger på egen hånd.Skiftet fra å gi råd til å handle er grunnen til at agentisk AI krever et annetsikkerhetsfokus enn det mange utviklingsteam er vant til fra for eksempelChatGPT og Copilot.
I desember 2025 publiserte OWASP GenAI SecurityProject OWASP Top 10 for Agentic Applications 2026, et rammeverk utviklet sammen med over 100 sikkerhetseksperter for å kartlegge risikoer knyttet til autonome AI-systemer som bruker verktøy. Rammeverket omfatter ti risikokategorier, fra prompt injection og tool misuse til identity abuse, memory poisoning og kaskadeeffekter mellom sammenkoblede agenter.
For team som bygger eller vurderer agentisk AI kan rammeverket sammenfattes i sju praktiske spørsmål å stille før en AI-agent får mulighet til å handle.
Sju spørsmål å stille før en agent får mulighet til å handle
- Hva bygger vi? Forstå hva som gjør et AI-system agentisk, og hva systemet skal kunne utføre.
- Hvor autonomt bør det være? Ikke gi mer autonomi enn oppgaven krever.
- Hva kan påvirke det? Prompter, datakilder og annen informasjon kan påvirke eller manipulere agentens beslutninger.
- Hva kan det få tilgang til og gjøre? Tillatelser, identiteter og verktøy avgjør hva agenten kan gjøre og hvor stor skaden kan bli.
- Hvilke data og kontekst kan det beholde? Minne og kontekst kan manipuleres, forgiftes eller brukes feil.
- Når må et menneske ta over? Identifiser hvilke beslutninger og handlinger som krever menneskelig kontroll.
- Er det trygt nok for produksjon? Kontroller at risikoer, begrensninger og sikringstiltak er håndtert før lansering.
I kommende innlegg går vi dypere inn i dissespørsmålene. Vi starter med autonomi, påvirkning og tilgang, og fortsetterderetter med minne, menneskelig kontroll og produksjonsberedskap.
Hvis teamet deres bygger eller lanserer agentiske systemer, går vårt nye kurs, Å bygge sikre AI-agenter, gjennom alle sju i detalj, med tydelig kobling til OWASPs rammeverk.